Visualizzazione post con etichetta virus. Mostra tutti i post

2025-04-10

Libraesva per la protezione delle email aziendali

Visto il proliferare di attacchi informatici veicolati tramite email, abbiamo deciso di offrire ai clienti interessati un sistema integrabile con la posta elettronica aziendale.
 
Libraesva Email Security è una soluzione di sicurezza per la posta elettronica progettata per proteggere da minacce come phishing, frodi, malware ed attacchi BEC (Business Email Compromise / whailing). 
 
Grazie ad una protezione a livello gateway evita la necessità di adottare soluzioni multiple.
 
È compatibile con tutte le soluzioni internet che proponiamo.

2019-05-17

Windows XP - aggiornamento per prevenire un serio rischio

Microsoft ha preso l'inedita decisione di distribuire un nuovo aggiornamento per Windows XP, sistema operativo ormai non più ufficialmente supportato, segno del fatto che il rischio per la sicurezza è alto.

La vulnerabilità rilevata (CVE-2019-0708) è legata al servizio di Desktop Remoto di Windows 7 / Windows Server 2008R2 e sistemi operativi precedenti (quindi Windows XP), mentre Windows 8 e Windows 10 ne sono immuni.

L'attacco può verificarsi prima dell'autenticazione e non richiede interazione da parte dell'utente (fonte Microsoft). Ciò significa che può diventare un worm diffondersi cioè da un sistema vulnerabile all'altro collegati alla stessa rete.

Windows 7 può ancora contare sulla distribuzione automatica delle patch tramite Windows Update, mentre per Windows XP, ormai in stato di abbandono, la situazione è critica al punto tale che Microsoft ha deciso di fare un'eccezione, distribuendo un aggiornamento per risolvere la "falla". La patch va scaricata ed installata manualmente.

Tutto il necessario è disponibile sui server Microsoft (per i Windows XP "normali" utilizzare la prima voce). L'installazione è semplice in quanto basta eseguire il programma scaricato e riavviare il computer (se richiesto).

In caso di problemi siamo comunque disponibili per supportarvi.

2017-11-04

Attenzione alla falsa mail dell’Agenzia delle Entrate: l'allegato nasconde un malware

La Polizia Postale e delle Comunicazioni segnala una campagna di diffusione di un pericoloso malware, attuata mediante l'invio di false email che simulano comunicazioni da parte dell'Agenzia delle Entrate. 

Il virus - variante evolutiva del noto malware Zeus/Panda - si diffonde con l'apertura di un falso modello F24, allegato all'email; una volta installato sul sistema della vittima, esso mira a carpire preziosi dati personali, come le credenziali di accesso a servizi bancari e le password di caselle di posta elettronica, anche certificata.

Da un punto di vista tecnico, il malware agisce consentendo ai malfattori di assumere "a distanza", all'insaputa della vittima, il controllo della macchina infettata, dalla quale i dati vengono carpiti e successivamente trasmessi, e che viene a sua volta utilizzata per infettare altri dispositivi.

All'atto della stesura di questo articolo sono più di 900 le organizzazioni infettate sul territorio nazionale.

La frode in questione sembra essere una delle meglio organizzate degli ultimi tempi e questo dunque richiede la massima attenzione da parte di tutti gli utenti che vengono fortemente invitati a non aprire l'allegato che si troveranno di fronte nella propria casella di posta elettronica e ad eliminare immediatamente qualsiasi messaggio che reputano pericoloso.

2016-10-31

E-mail: come distinguere i buoni dai cattivi


AVVERTENZE GENERALI

Molti dei consigli di seguito riportati vengono / possono venir già messi in atto dal fornitore di servizi per la posta, dal programma di lettura, dall'antivirus.

Per questa ragione è bene mantenere aggiornati programmi e servizi.

Tuttavia non bisogna credere di essere al sicuro per il fatto di aver un buon antivirus ed un sistema di backup: un comportamento pericoloso dell'utente mette a repentaglio il sistema indipendentemente dai sistemi di sicurezza adottati.

INTESTAZIONE DEL MESSAGGIO


→ Verificare l'indirizzo del mittente

Aziende / enti solitamente utilizzano indirizzi "personalizzati":
  • il recapito info@mps.it potrebbe far capo al Monte dei Paschi di Siena;
  • montepaschi@hotmail.com sicuramente no.

→ Indirizzo contraffatto

In generale l'indirizzo del mittente può essere contraffatto (email spoofing).

Per di più un messaggio contenente allegati infetti può venir inviato, all'insaputa del mittente, da un computer infetto (questo problema riguarda anche la PEC).

Non prendere decisioni sulla base del: è stato inviato dal commercialista (l'INPS, INAIL, università, Aruba…) quindi è sicuro.

CORPO DEL MESSAGGIO


→ Verificare la corrispondenza fra indirizzi visualizzati ed indirizzi effettivi

L'inganno consiste nel mostrare sul video un indirizzo sicuro / valido salvo rimandare l'utente ad un diverso indirizzo quando questi "clicca" sul collegamento.

Per esempio il link http://www.lamborghini.com rimanda a tutt'altro.

Di solito muovendo il puntatore del mouse sul link, SENZA CLICCARE, browser e client di posta mostrano l'effettivo indirizzo di destinazione.

→ Non lasciarsi ingannare da nomi costruiti ad arte

In un indirizzo quello che importa è la parte "più a destra".

Un nome di dominio è costituito da una serie di stringhe separate da punti, ad esempio it.wikipedia.org. Nel nome la parte più importante è la prima partendo da destra. Questa è detta dominio di primo livello (o TLD), per esempio .org o .it.

Un dominio di secondo livello consiste in due parti, per esempio wikipedia.org, e così via. Ogni ulteriore elemento specifica un'ulteriore suddivisione. Quando un dominio di secondo livello viene registrato all'assegnatario, questo è autorizzato a usare i nomi di dominio relativi ai successivi livelli come it.wikipedia.org (dominio di terzo livello) e altri come some.other.stuff.wikipedia.org (dominio di quinto livello).

Per questa ragione microsoft.com e microsoft.maliciousdomain.com sono due cose ben diverse. Così come paypal.com e paypall.com o signin.ebay.com e signin-ebay.com.

Quando si è in dubbio non cliccare sul collegamento ma inserire manualmente l'indirizzo nel browser.

→ Il messaggio contiene errori grammaticali

Errori grammaticali, sintattici, di costruzione e/o articolazione del periodo sono indicatori importanti. Spesso infatti i messaggi di spam / phishing / scam vengono tradotti automaticamente ed il risultato "si vede".

→ Vengono richiesti dati personali

Non importa quanto sia realistico l'aspetto dell'email: nessuna azienda / ente serio richiede password, numeri di conto corrente, numeri di carta di credito, la risposta a domande di sicurezza… tramite email.

Questo perché non è mai opportuno trasmettere dati sensibili tramite email. Nel caso di una email standard bisognerebbe sempre parlare di diffusione di informazione anziché di comunicazione.

→ Il contenuto del messaggio è troppo bello per essere vero

Non ci sarebbe neanche bisogno di elencarla… ma è una tecnica che funziona più spesso del previsto.

→ Destinatario generico

Se al posto del proprio nome/cognome troviamo formule come "caro cliente", "egregio consumatore" è meglio entrare in "allarme giallo".

ALLEGATI


→ Generalità

Ricevere un messaggio contenente un allegato pericoloso non comporta l'automatica infezione del sistema. Il passo critico consiste nell'apertura dell'allegato. Solo a quel punto un eventuale virus potrebbe entrare in azione.

Se cancelliamo un messaggio già ricevuto, contenente un allegato infetto, il computer non corre rischi.

Qualsiasi allegato va trattato con cautela. In caso di dubbio meglio non rischiare.

→ Estensione del file

Il modo più semplice per identificare un file pericoloso è controllandone l'estensione:

L'estensione di un file, in ambito informatico, è un suffisso, ovvero una breve sequenza di caratteri alfanumerici (tipicamente tre), posto alla fine del nome di un file e separato dalla parte precedente con un punto, attraverso il quale il sistema operativo riesce a distinguerne il tipo di contenuto (testo, musica, immagine, video…) e il formato utilizzato e aprirlo, di conseguenza, con la corrispondente applicazione.

Per esempio, un file con estensione .exe, è un programma di windows (quindi potenzialmente pericoloso).

Molti servizi email, quando non lo stesso programma di lettura, bloccano questo genere di allegati.

Altre estensioni potenzialmente rischiose sono: .msi, .bat, .com, .cmd, .hta, .scr, .pif, .reg, .js, .vbs, .wsf, .cpl, .jar…

La lista non è completa, esistono moltissime estensioni in base alle quali Windows può eseguire codice pericoloso.

Anche i file di Office possono costituire un problema. Per la precisione .docx, .xlsx e .pptx sono (dovrebbero essere) sicuri; la loro controparte che termina con la lettera m (.docm, xlsm, .pptm) non lo è (il file contiene macro: blocchi di codice spesso utilizzati legittimamente all'interno di documenti aziendali complessi, ma che possono essere sfruttati anche per altri fini).

La soluzione più semplice rimane limitarsi all'apertura delle immagini (in particolare .jpg e .png) e dei documenti PDF (.pdf).

→ Archivi compressi

Talvolta, nel tentativo di aggirare l'antivirus, vengono inviati, in allegato, archivi compressi e protetti da password (.zip, .rar, .7z…). Per ripristinare l'archivio bisogna utilizzare la password contenuta nel messaggio.

La protezione dell'archivio tramite password impedisce l'analisi del contenuto all'antivirus. Lo stesso sistema può essere legittimamente utilizzato per trasmettere contenuti sensibili ad un collega. Anche in questo caso è una questione di giudizio.


2016-04-19

RANSOMWARE


COSA SONO

Sono programmi che limitano l'accesso al computer infettato od ai documenti memorizzati, richiedendo un riscatto (ransom in Inglese) da pagare per rimuovere la limitazione.

Il pagamento, in genere, è in Bitcoin, moneta virtuale non tracciabile.


 COME CI SI INFETTA


In molteplici modi (non sempre chiari). In genere le azioni più critiche sono:
  1. apertura di allegati di posta elettronica infetti. A questo proposito SEMPRE:
    • verificare attentamente il contenuto del messaggio, non fidandosi neanche dei mittenti noti (potrebbero, a loro insaputa, esser stati infettati)
    • evitare di aprire allegati diversi da "file passivi" (pdf, file di testo, immagini…). Per riconoscere il tipo di file controllare l'estensione, NON L'ICONA
  2. click su collegamenti a pagine informative apparentemente innocue che invece innescano il processo infettivo. Questi link spesso arrivano da pagine Facebook!
  3. utilizzazione di penne USB / hard disk esterni / dispositivi di memorizzazione portatili di terze parti.

    COSA SUCCEDE

    In un primo momento, in apparenza, nulla… In realtà il programma inizia a lavorare cifrando in maniera irreversibile tutti i documenti locali e quelli raggiungibili dal computer locale (comprese eventuali copie di backup su cartelle condivise, Dropbox, hard disk esterni). Nel giro di qualche ora, o meno, ogni documento viene letteralmente reso inaccessibile.

    COSA SI RECUPERA

    NULLA! A meno che non si decida di pagare chi ha cifrato i dati (da 500$ ai 2000$). In realtà, anche pagando, non si hanno reali garanzie.
    Si possono recuperare solo copie di backup dei dati MEMORIZZATE SU DISPOSITIVI NON COLLEGATI AL PC INFETTO AL MOMENTO DELL'INFEZIONE.

    COME MI PROTEGGO DA UN DISASTRO DEL GENERE?

    1. Effettuando giornalmente dei salvataggi MANUALI/AUTOMATICI dei dati importanti (da custodire in luogo sicuro)
    2. Utilizzando dei sistemi di replica dei dati su server remoto
    3. Non utilizzando il server per attività di navigazione e consultazione della posta elettronica!
    4. Segmentando la rete locale / il sistema informatico in sottosistemi.

    COME VERIFICO IL MIO GRADO DI PROTEZIONE

    Un utilizzo corretto ed informato dei propri computer e dei software installati previene qualsiasi infezione.

    Ciò detto, facendo i conti con la realtà, quasi nessuno può dirsi al sicuro.

    />

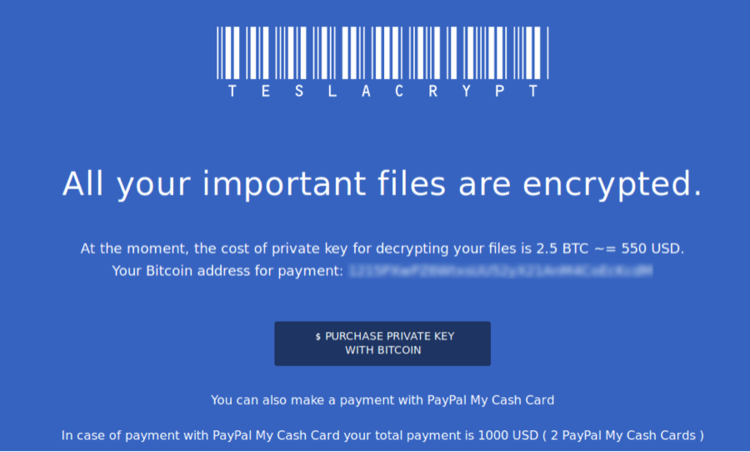
    Si stanno registrando numerosi casi di infezione (CryptoLocker, TeslaCrypt, CTB-Locker…), quasi sempre accompagnati dalla perdita completa di tutti i dati (statistiche di vendita, inventari, fatture, documenti, foto, contabilità, archivi… TUTTO).

    Ripartire da zero è un vero e proprio trauma economico e psicologico.

    È fondamentale:
    1. controllare lo stato delle proprie difese software (senza riporre un'eccessiva fiducia in nessun antivirus)
    2. verificare le procedure di backup ed il contingency plan
    3. FORMARE IL PERSONALE 
    Vi invito a prender contatto con noi per verificare insieme la situazione e decidere eventuali azioni correttive.